
Avec 131 organisations publiquement désignées comme victimes au premier semestre 2026, la France concentre près de 30 % des revendications recensées en Europe occidentale. Une évolution qui place la continuité d’activité au premier plan pour les DSI.
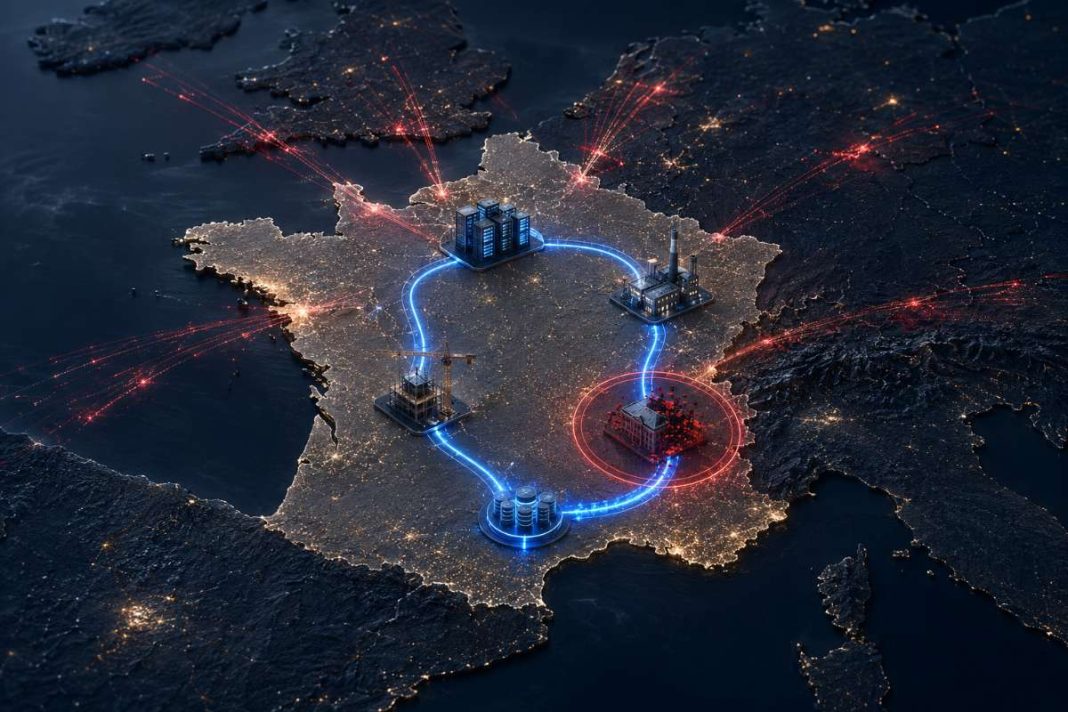
La France figure désormais parmi les six pays les plus ciblés par les groupes de ransomware, selon le dernier rapport de Bitdefender. Entre janvier et juin 2026, 131 organisations françaises ont été publiquement revendiquées comme victimes. Le pays représente ainsi près de 30 % des cas observés en Europe occidentale. La progression régionale dépasse largement celle enregistrée à l’échelle mondiale. Les groupes de ransomware ont revendiqué 4 641 victimes dans le monde au premier semestre, contre 4 381 un an auparavant, soit une hausse de 5,9 %. En Europe occidentale, le nombre de victimes revendiquées est passé de 310 à 436 sur la même période, ce qui correspond à une augmentation supérieure à 40 %. La France et l’Allemagne concentrent à elles seules près de 70 % des organisations publiquement citées dans la région.
La continuité d’activité rejoint la gestion du risque cyber
Les technologies, l’industrie manufacturière et la construction sont les secteurs français les plus représentés dans les revendications étudiées. Les administrations et les organismes publics arrivent en quatrième position. Cette répartition traduit l’intérêt des attaquants pour les structures dont l’interruption peut provoquer rapidement des conséquences économiques, industrielles ou sociales. Le mois de mars a constitué le point culminant du semestre en France, avec 39 victimes revendiquées. The Gentlemen et Qilin figurent parmi les groupes ayant publié le plus de revendications visant des organisations françaises.
Pour les DSI, la réponse ne peut donc plus reposer uniquement sur la prévention de l’intrusion. La capacité à repérer rapidement une compromission, à isoler les ressources touchées et à restaurer les services devient un volet essentiel des dispositifs de continuité. Les procédures de crise doivent également tenir compte des dépendances envers les fournisseurs et des accès reliant plusieurs organisations.
Les résultats du rapport reposent exclusivement sur les victimes publiquement revendiquées par les groupes de ransomware entre janvier et juin 2026. Ils permettent de suivre les tendances de la cyberextorsion, mais ne représentent pas l’ensemble des attaques réellement survenues pendant le semestre.